Cómo crear un proceso de evaluación de riesgos
Cómo diseñar un proceso de evaluación de riesgos: acuerda criterios y apetito antes de puntuar, describe cada riesgo como causa, evento y consecuencia, puntúa inherente y residual, y aprueba la aceptación.
Un proceso de evaluación de riesgos va del disparador a un riesgo tratado, con propietario y revisado: acordar criterios, identificar y describir, puntuar antes y después de los controles y elegir un tratamiento.
En resumen
- Criterios y apetito antes de la identificación: si no, las puntuaciones no son comparables.
- Escribe los riesgos como causa, evento y consecuencia, no como un sustantivo suelto.
- Puntúa inherente y residual por separado para que se vea cuánto aportan los controles.
- Aceptar es un tratamiento y necesita un aprobador con autoridad para cargar con él.
- Toda entrada termina con un propietario con nombre y una fecha de revisión.
Acuerda las escalas antes de que nadie puntúe nada
La evaluación de riesgos se tuerce antes de la puntuación, no durante. Si las escalas de probabilidad e impacto no están definidas y el umbral de apetito no está declarado, dos evaluadores puntuarán la misma exposición de forma distinta y ambos podrán defenderla, lo que convierte el registro en una colección de opiniones que no se pueden ordenar. Acordar primero los criterios es poco vistoso y es justo lo que hace comparable todo lo que viene después.
El segundo fallo es el enunciado del riesgo. «Fallo de proveedor» no se puede evaluar, porque no nombra ni qué lo provocaría ni qué vendría después, y la evaluación acaba siendo una discusión sobre qué quería decir esa frase. Causa, evento y consecuencia es la estructura mínima que hace evaluable un riesgo, y escribirla obliga a que las entradas vagas de casi cualquier registro se vuelvan concretas o queden en evidencia como duplicados.
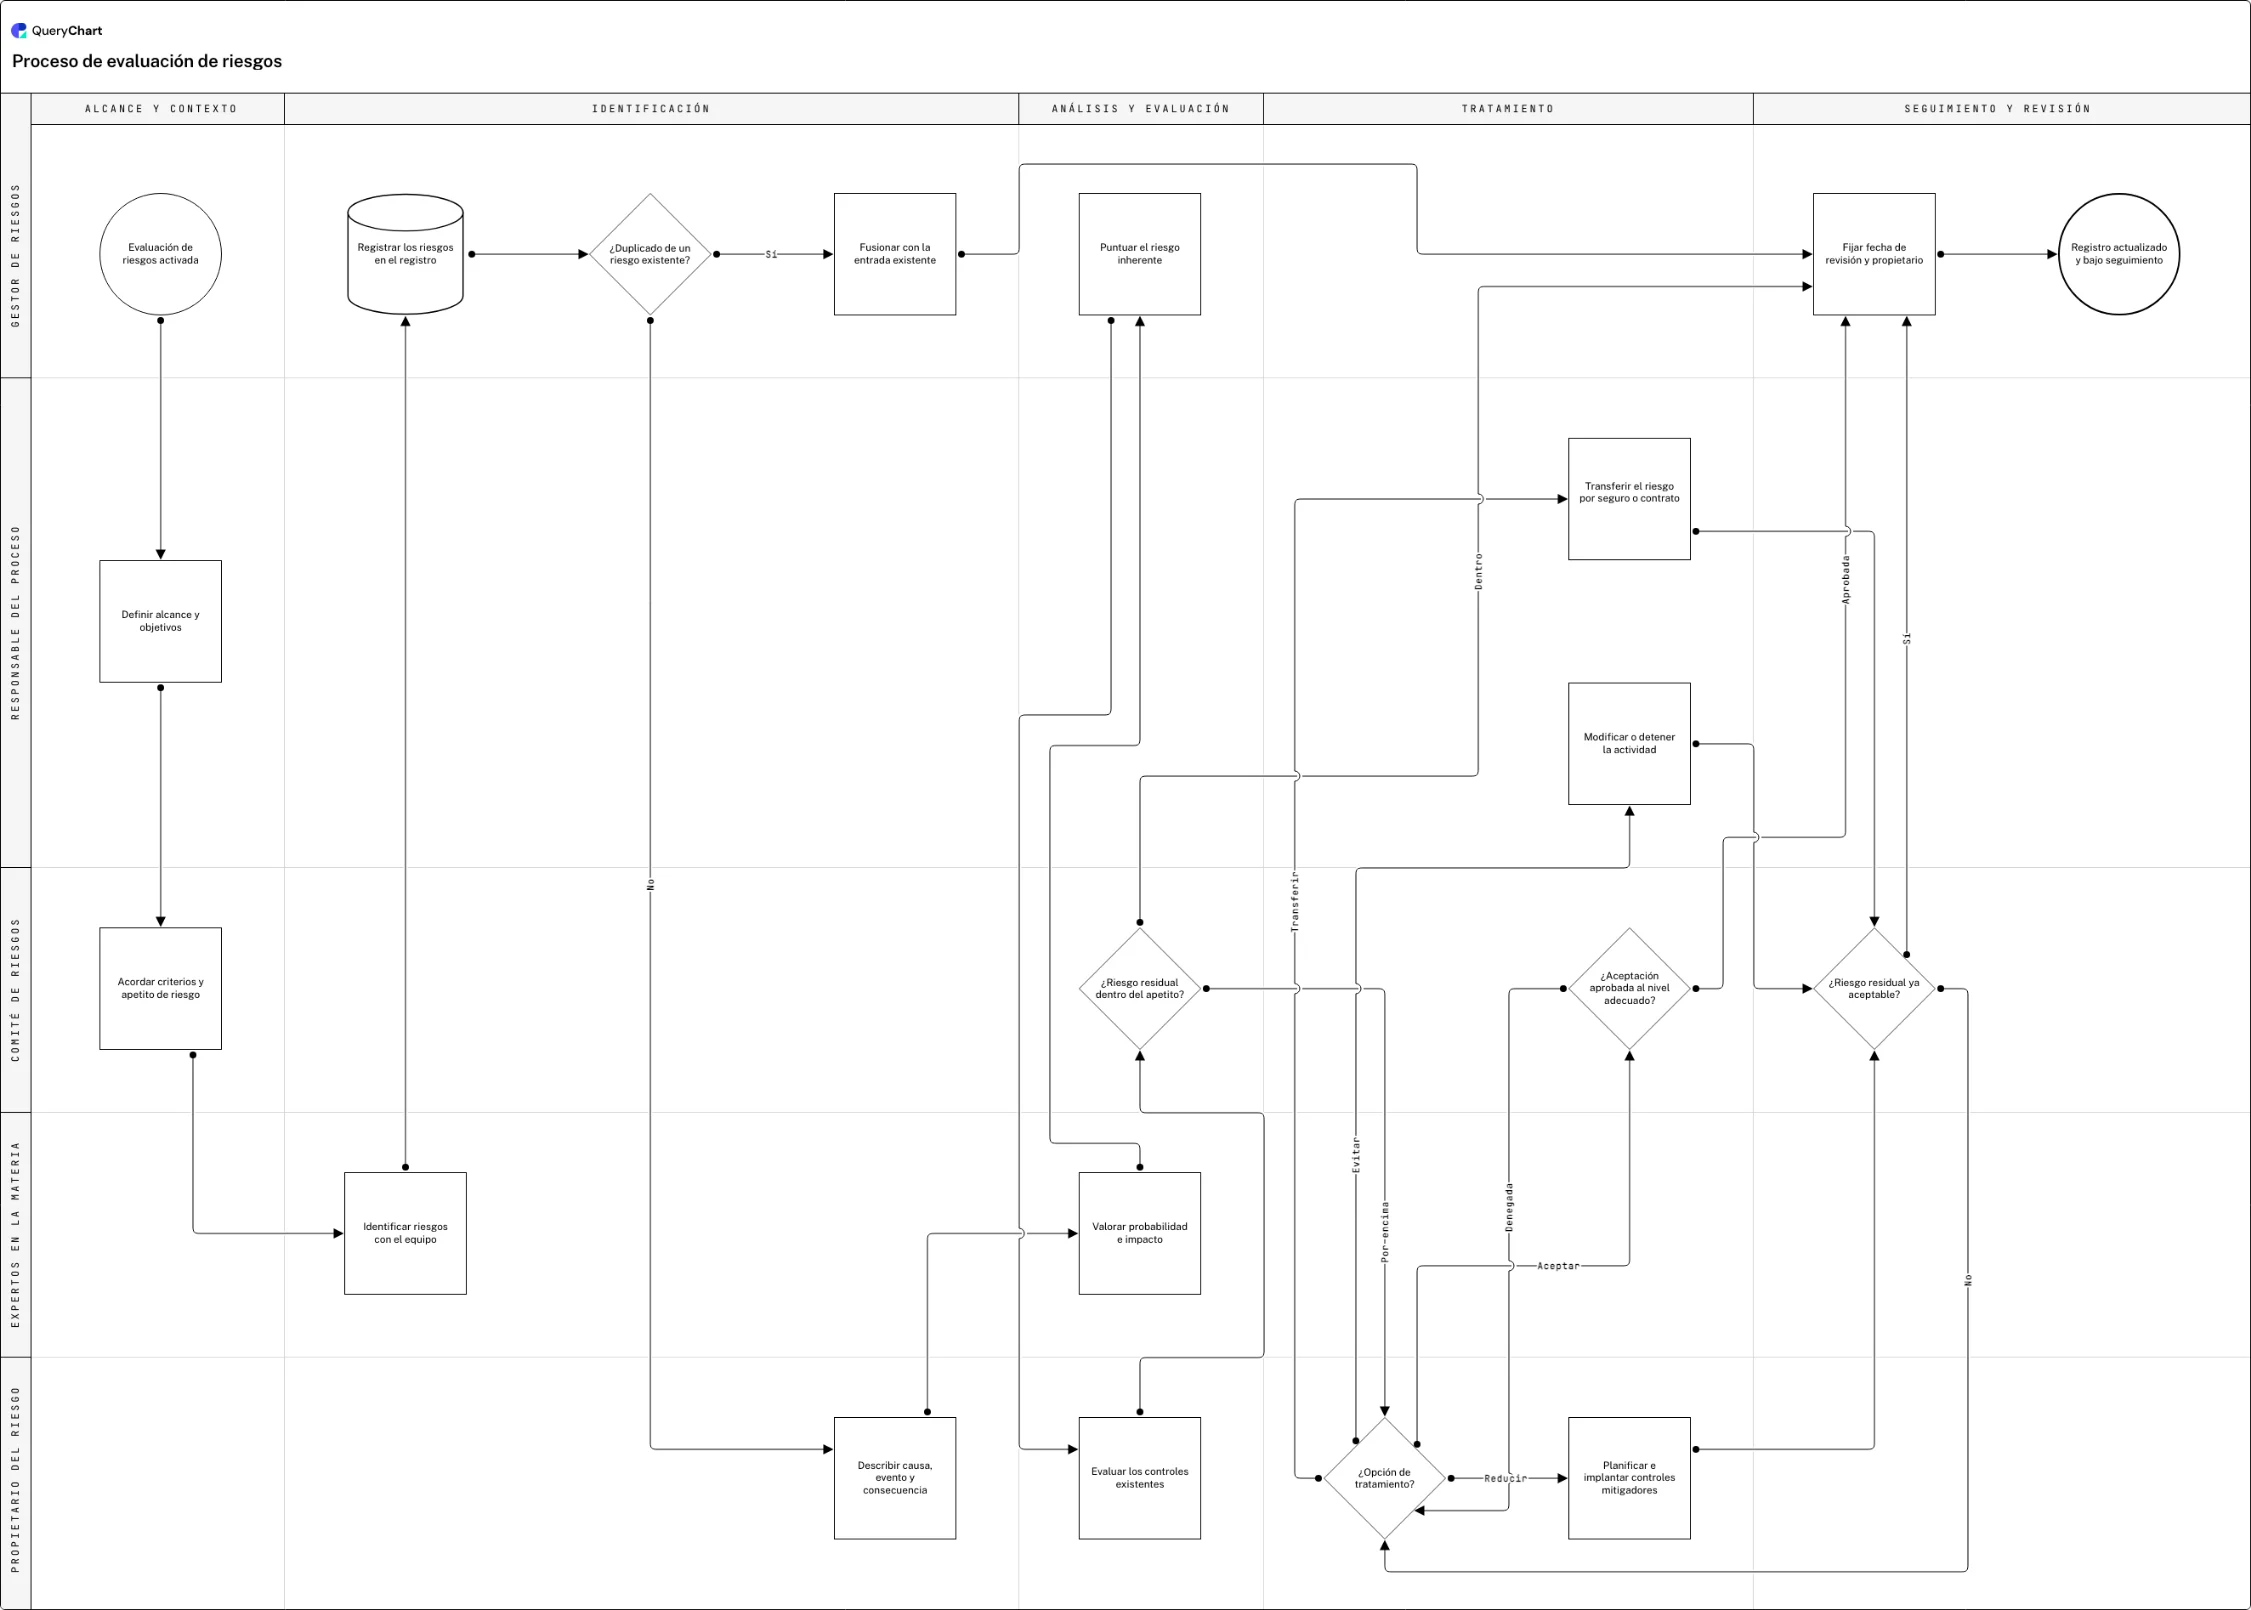
El ejemplo de abajo es un flujo de evaluación de riesgos repartido en cinco carriles y cinco fases. Puntúa el riesgo inherente antes de dar crédito a los controles, evalúa el residual frente al apetito y dibuja la aceptación como una decisión de aprobación y no como lo que ocurre cuando nadie hace nada.
Del disparador a una entrada de registro bajo seguimiento
Un proceso de evaluación de riesgos repartido en cinco carriles. Fíjate en que el riesgo inherente y el residual se puntúan por separado.
Primero los criterios
Alcance y objetivos, y después los criterios y el apetito de riesgo. Hacerlo antes de la identificación es lo que hace comparables las puntuaciones de dos evaluadores, y es el paso que más se salta con la excusa de ir directos al taller de identificación.
Identifica y luego describe bien
Identificación con el equipo, alta en el registro, una comprobación de duplicados que fusiona en vez de contar dos veces, y una descripción de causa, evento y consecuencia. El paso de descripción existe porque un registro lleno de riesgos de una palabra no se puede evaluar en absoluto.
Puntúa antes y después de los controles
Probabilidad e impacto, una puntuación inherente, una evaluación del diseño y la eficacia de los controles existentes, y después el residual frente al apetito. Puntuar solo la posición residual esconde cuánto depende de un único control que nadie ha probado nunca.
Cuatro tratamientos, y aceptar exige una firma
Reducir, transferir, evitar o aceptar, con la aceptación enrutada por una aprobación al nivel adecuado. Esa aprobación es la diferencia entre aceptar un riesgo e ignorarlo, y sin ella la aceptación es simplemente la opción por defecto.
Propietario y fecha de revisión, y a vigilar
La reevaluación tras el tratamiento vuelve atrás si el riesgo residual sigue siendo demasiado alto, y después se fijan un propietario y una fecha de revisión antes de pasar a seguimiento. Una entrada de registro sin ambas cosas es exacta el día en que se escribió y a partir de ahí se degrada en silencio.
Cómo funciona
Escribe las escalas y el apetito de riesgo
Define los niveles de probabilidad e impacto en términos concretos (dinero, parada de servicio, daño, consecuencia regulatoria) y declara el umbral por encima del cual un riesgo debe tratarse en lugar de aceptarse. Los criterios guardados en un documento de política se recuerdan de forma aproximada, y así es como dos evaluadores llegan a puntuaciones distintas con hechos idénticos.
Identifica con quien hace el trabajo
Haz la identificación como actividad de grupo con personal operativo, complementada con el histórico de incidencias y auditorías. La identificación hecha en solitario en una mesa se pierde los riesgos que solo ven quienes ejecutan, y ninguna puntuación cuidadosa posterior compensa un riesgo que nunca llegó a escribirse.
Impón el formato causa, evento y consecuencia
Reescribe cada entrada como «X podría provocar Y, con el resultado Z». La mayoría de los registros encogen al hacerlo, porque varias entradas resultan ser el mismo riesgo descrito desde ángulos distintos, y las que sobreviven se vuelven evaluables.
Puntúa el riesgo inherente antes de acreditar los controles
Mantén las dos puntuaciones como pasos separados. Después valora por separado el diseño y la eficacia operativa de los controles, porque un control bien diseñado que nadie ejecuta no vale nada y un registro que asume lo contrario es optimista de una forma que no se ve.
Fija el nivel de aprobación de la aceptación
Escribe quién puede aceptar un riesgo en cada banda de puntuación y exige que la aceptación quede registrada contra un nombre. Esta sola regla es lo que impide que el registro se llene de riesgos aceptados por defecto porque nadie tuvo tiempo de tratarlos.
Da a cada entrada un propietario y un disparador de revisión
Un propietario del riesgo con nombre (no un departamento) y una fecha de revisión en la entrada, más disparadores por evento: una incidencia, un cambio de proveedor, un sistema nuevo, un hallazgo de auditoría. Un registro que solo se revisa una vez al año describe el año pasado.
Errores que debes evitar
Puntuar antes de acordar las escalas
Los resultados no se pueden ordenar ni comparar, y el primer cuestionamiento serio de una puntuación derrumba la confianza en el registro entero.
Riesgos escritos como sustantivos
«Ciber» o «fallo de proveedor» son categorías, no riesgos. No se pueden puntuar, ni tratar, ni tener propietario.
Puntuar solo el residual
El registro parece tranquilizador y no puede decirte qué controles son los que sostienen la estructura, que es la pregunta que importa cuando uno de ellos cambia.
Aceptación por defecto
Un riesgo que nadie trató y que nadie firmó ha quedado aceptado sin que nadie lo decidiera. Convierte la aceptación en una aprobación.
Crea tu propio proceso de evaluación de riesgos
Abre el ejemplo de evaluación de riesgos como diagrama propio, escribe tus escalas y fija el nivel de aprobación necesario para aceptar un riesgo.
Guías relacionadas
Preguntas frecuentes
¿Cuáles son los pasos de un proceso de evaluación de riesgos?
Establecer el alcance y los criterios, identificar riesgos, describir cada uno como causa, evento y consecuencia, analizar probabilidad e impacto, evaluar la posición residual frente al apetito, seleccionar un tratamiento y asignar un propietario y una fecha de revisión. La norma ISO 31000 agrupa identificación, análisis y evaluación bajo «apreciación del riesgo», con el tratamiento a continuación. El orden es lo que hace comparables los resultados: criterios antes de puntuar, descripción antes de analizar y evaluación antes de que nadie proponga controles.
¿Qué diferencia hay entre riesgo inherente y riesgo residual?
El riesgo inherente es la exposición antes de acreditar los controles existentes; el residual es lo que queda después de ellos. Puntuar ambos hace visibles los controles: un riesgo con inherente alto y residual bajo está sujeto por algo muy concreto, y si ese algo es una comprobación manual que hace una sola persona, conviene saberlo antes de que se marche. Los registros que solo anotan la puntuación residual no pueden decirte qué controles sostienen la estructura.
¿Cuáles son las cuatro opciones de tratamiento del riesgo?
Reducir (añadir o reforzar controles), transferir (seguro, condiciones contractuales, externalización), evitar (parar o cambiar la actividad) y aceptar (asumirlo a sabiendas). Aceptar es una opción real y necesita un aprobador: la diferencia entre aceptar un riesgo e ignorarlo es una persona con nombre, con autoridad y con constancia de que lo decidió. Transferir es la opción más sobrevalorada, porque el seguro traslada la consecuencia económica y rara vez la operativa o la reputacional.
¿Con qué frecuencia hay que revisar los riesgos?
Con una cadencia fijada por la puntuación, más disparadores por evento. Anual es una base razonable para los riesgos de puntuación baja y trimestral para los que están cerca del umbral de apetito, pero los disparadores importan más: un proveedor nuevo, un cambio de sistema, una incidencia, un cambio regulatorio o un hallazgo de auditoría deberían adelantar la revisión de las entradas afectadas. Revisar solo por calendario significa que el registro es exacto el día en que se escribe y va a la deriva el resto del año.