Sådan laver du en proces for risikovurdering
Sådan designer du en proces for risikovurdering: aftal kriterier og risikoappetit før I scorer, beskriv risici som årsag, hændelse og konsekvens, score iboende og restrisiko hver for sig, og godkend accept.
En proces for risikovurdering går fra en udløser til en håndteret risiko med ejer og revurderingsdato: aftal kriterierne først, identificér og beskriv, score før og efter kontroller, og vælg så en håndtering.
Kort fortalt
- Kriterier og appetit før identifikation, ellers kan scorerne ikke sammenlignes.
- Skriv risici som årsag, hændelse og konsekvens, ikke som et navneord.
- Score iboende risiko og restrisiko hver for sig, så kontrollernes bidrag bliver synligt.
- Accept er en håndtering og kræver en godkender med mandat til at bære risikoen.
- Hver post ender med en navngiven ejer og en revurderingsdato.
Relateret vejledning
Aftal skalaerne, før nogen scorer noget
Risikovurdering går galt før scoringen, ikke undervejs. Er skalaerne for sandsynlighed og konsekvens udefinerede, og er grænsen for risikoappetitten uudtalt, vil to vurderende score den samme eksponering forskelligt, og begge kan forsvare deres tal. Dermed bliver registret en samling holdninger, der ikke kan rangeres. At aftale kriterierne først er utaknemmeligt arbejde, og det er det, der gør alt det efterfølgende sammenligneligt.
Den anden fejl er selve risikoformuleringen. »Leverandørsvigt« kan ikke vurderes, for den nævner hverken, hvad der ville udløse det, eller hvad der ville følge af det, og vurderingen bliver til en diskussion om, hvad ordet egentlig dækkede. Årsag, hændelse og konsekvens er den mindste struktur, der gør en risiko vurderbar, og det at skrive den tvinger de vage poster i de fleste registre til enten at blive konkrete eller til at afsløre sig som dubletter.
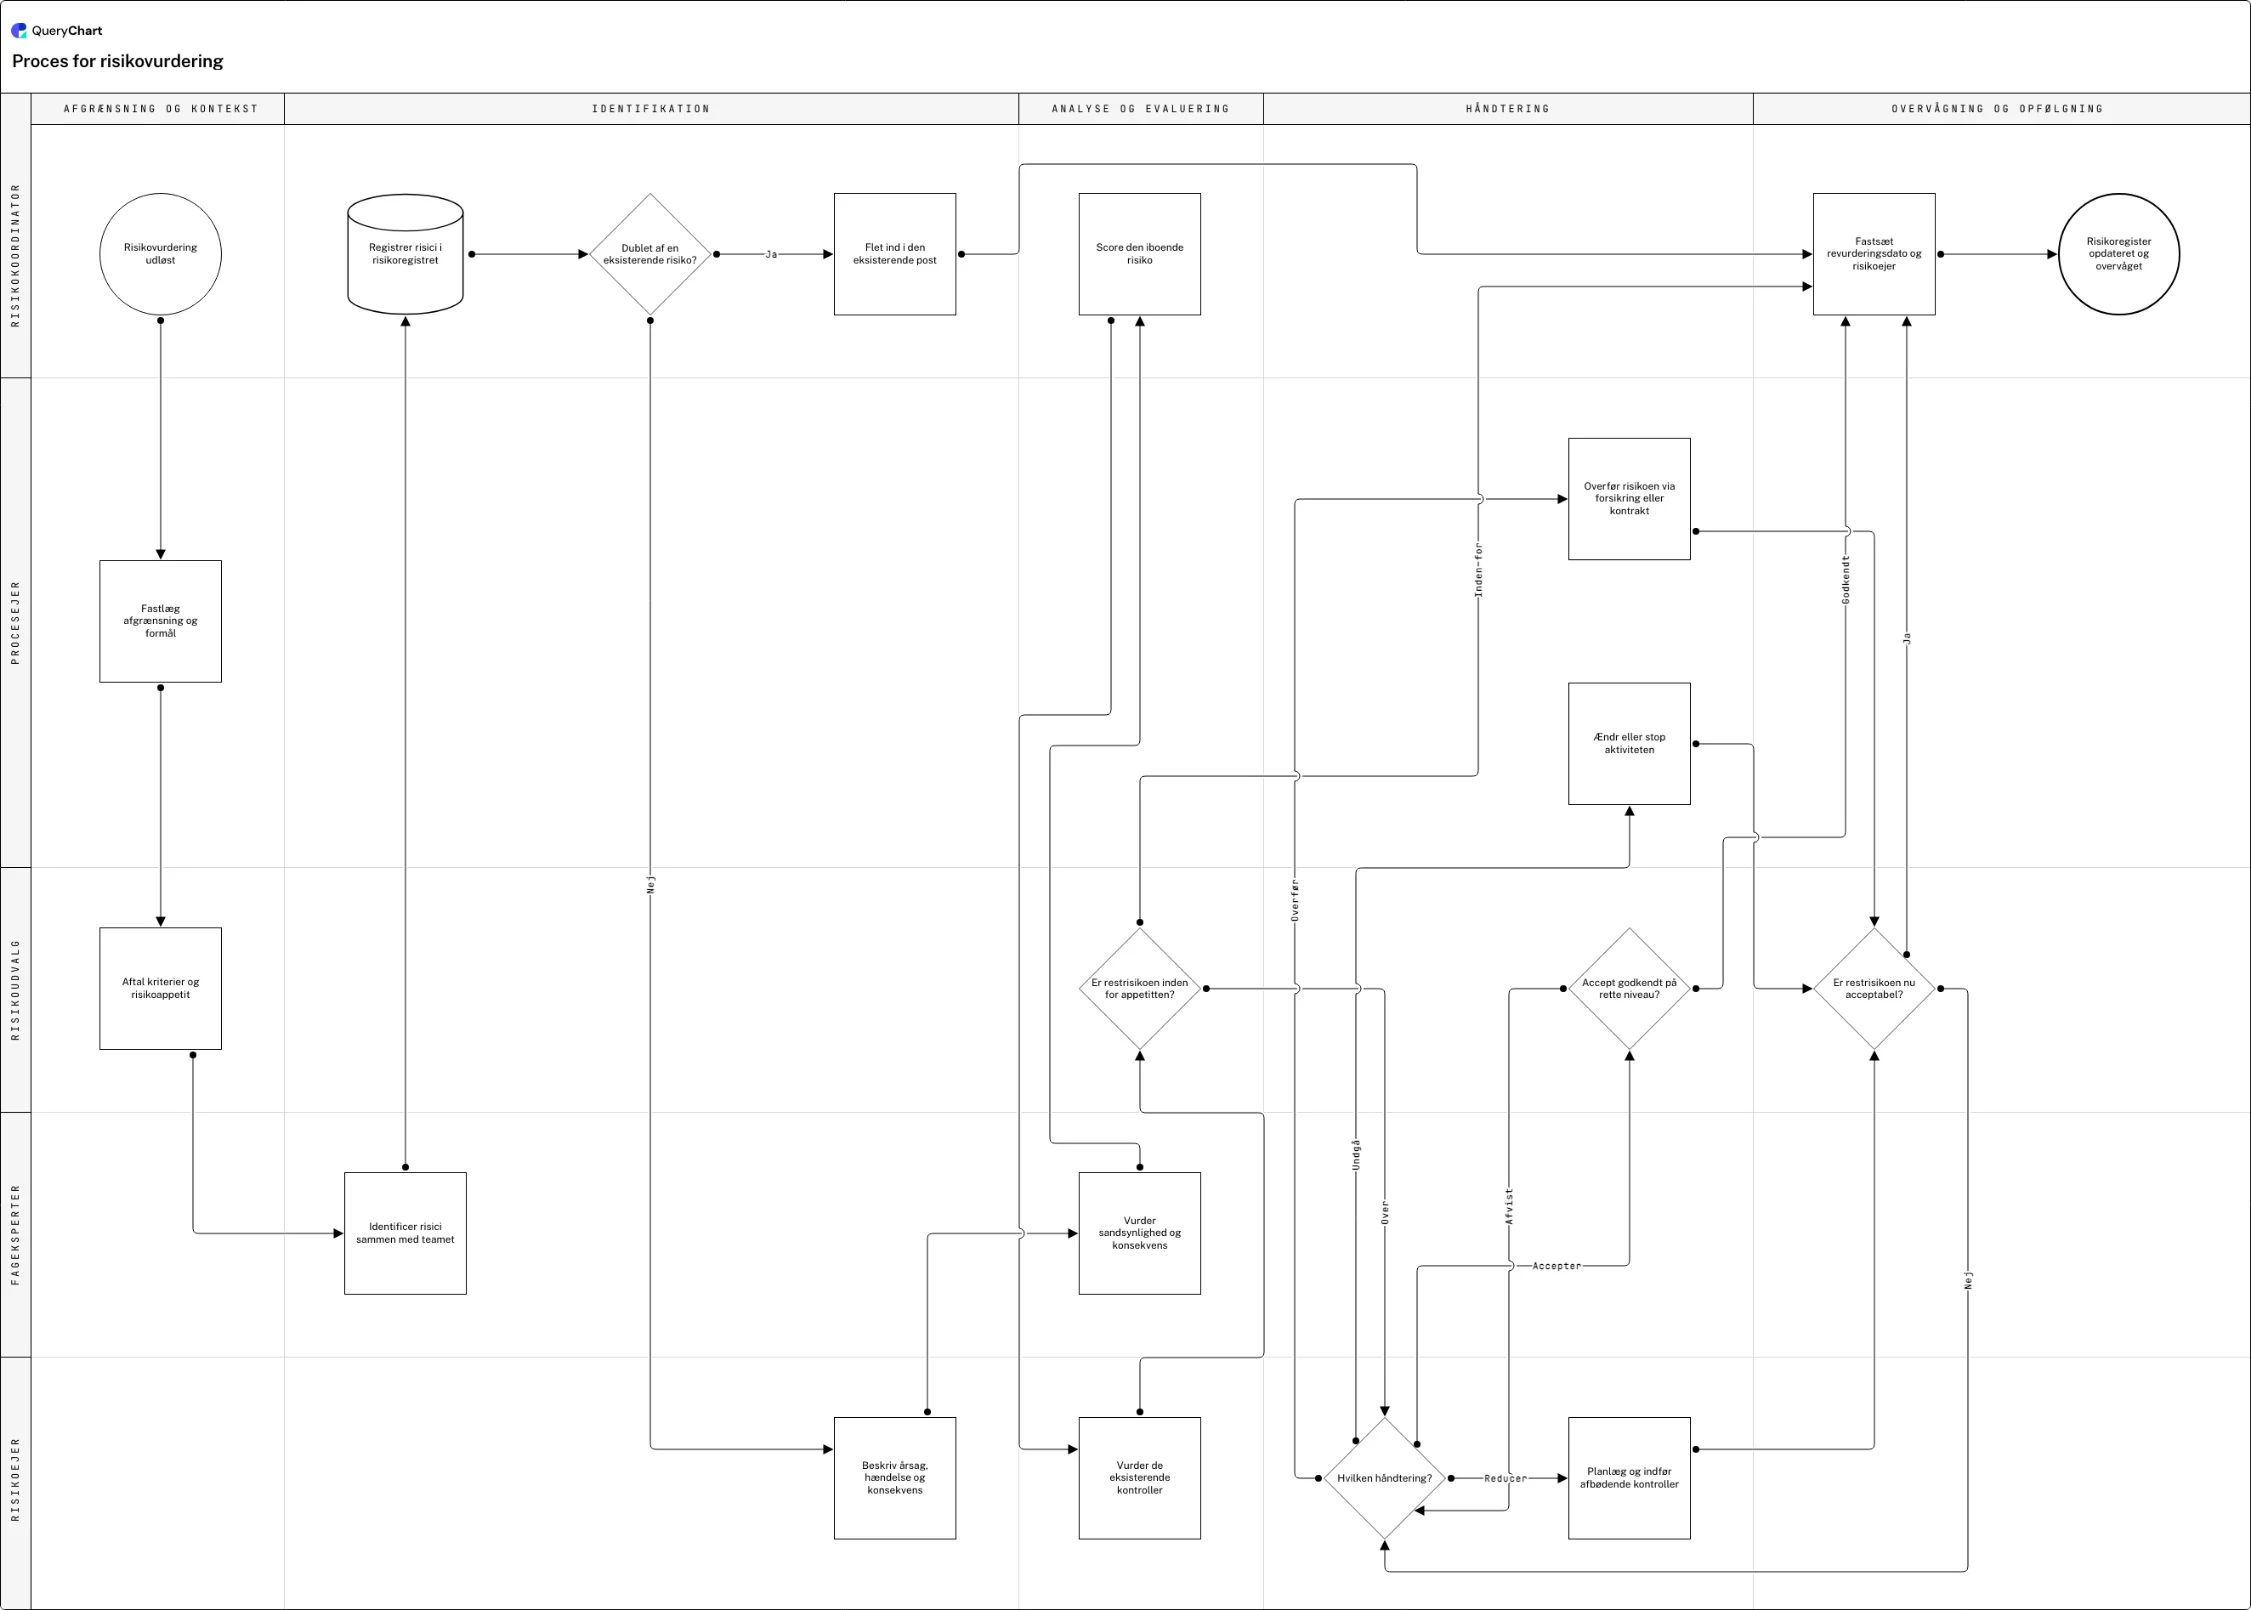
Eksemplet herunder er et forløb for risikovurdering fordelt på fem baner og fem faser. Det scorer den iboende risiko, før kontrollerne får æren, holder restrisikoen op mod appetitten, og tegner accept som en godkendelsesbeslutning frem for som det, der sker, når ingen gør noget.
Fra udløser til overvåget post i registret
En proces for risikovurdering fordelt på fem baner. Hold øje med, at iboende risiko og restrisiko scores hver for sig.
Kriterierne først
Afgrænsning og formål, og derefter kriterierne og risikoappetitten. At gøre det før identifikationen er det, der gør to vurderendes scorer sammenlignelige, og det er det trin, der oftest springes over til fordel for at komme i gang med en workshop.
Identificér, og beskriv så ordentligt
Identifikation sammen med teamet, en post i risikoregistret, et dublettjek der fletter frem for at tælle dobbelt, og en beskrivelse med årsag, hændelse og konsekvens. Beskrivelsestrinnet findes, fordi et register fuldt af etordsrisici slet ikke kan vurderes.
Score før og efter kontroller
Sandsynlighed og konsekvens, en score for den iboende risiko, en vurdering af de eksisterende kontrollers design og faktiske udførelse, og derefter restrisikoen op mod appetitten. Scorer I kun restrisikoen, skjuler I, hvor meget der hviler på én kontrol, som ingen har afprøvet.
Fire håndteringer, og accept kræver en underskrift
Reducer, overfør, undgå eller accepter: hvor accept sendes gennem en godkendelse på det rette niveau. Netop den godkendelse er forskellen på at acceptere en risiko og at ignorere den, og uden den er accept blot det, der sker af sig selv.
Ejer og revurderingsdato, derefter overvågning
En fornyet vurdering efter håndteringen fører tilbage, hvis restrisikoen stadig er for høj, og derefter sættes en risikoejer og en revurderingsdato, før posten går i overvågning. En post uden begge dele er retvisende den dag, den blev skrevet, og forældes stille bagefter.
Sådan fungerer det
Skriv skalaerne og appetitten ned
Definér niveauerne for sandsynlighed og konsekvens i konkrete termer (kroner, nedetid, skade, myndighedsmæssig konsekvens) og angiv den grænse, hvorover en risiko skal håndteres frem for accepteres. Kriterier, der kun står i et politikdokument, bliver gengivet efter hukommelsen, og det er sådan, to vurderende når frem til forskellige scorer ud fra de samme fakta.
Identificér sammen med dem, der udfører arbejdet
Kør identifikationen som en gruppeøvelse med driftsmedarbejdere, suppleret af hændelses- og audithistorik. Identifikation udført alene ved et skrivebord overser de risici, kun praktikere kan se, og ingen omhyggelig scoring bagefter kan kompensere for en risiko, der aldrig blev skrevet ned.
Håndhæv formatet årsag, hændelse og konsekvens
Skriv hver post om til »X kan udløse Y, hvilket fører til Z«. De fleste registre skrumper, når man gør det, for flere poster viser sig at være den samme risiko set fra hver sin vinkel, og de, der bliver tilbage, bliver vurderbare.
Score den iboende risiko, før kontrollerne får æren
Hold de to scorer som hvert sit trin. Bedøm derefter kontrollernes design og faktiske udførelse hver for sig, for en velbygget kontrol, ingen udfører, er intet værd, og et register, der antager noget andet, er optimistisk på en måde, I ikke kan se.
Fastlæg godkendelsesniveauet for accept
Skriv ned, hvem der må acceptere en risiko i hvert scoreinterval, og kræv, at accepten registreres på en navngiven person. Netop den ene regel er det, der forhindrer registret i at fyldes med risici, der blev accepteret af sig selv, fordi ingen havde tid til at håndtere dem.
Giv hver post en ejer og en revurderingsudløser
En navngiven risikoejer, ikke en afdeling, og en revurderingsdato på posten, plus udløsere: en hændelse, et leverandørskifte, et nyt system, et auditfund. Et register, der kun gennemgås årligt, er en beskrivelse af sidste år.
Faldgruber du skal undgå
Scoring før skalaerne er aftalt
Resultaterne kan hverken rangeres eller sammenlignes, og den første seriøse indvending mod en score undergraver tilliden til hele registret.
Risici skrevet som navneord
»Cyber« og »leverandørsvigt« er kategorier, ikke risici. De kan hverken scores, håndteres eller ejes.
Kun restrisikoen scores
Registret ser betryggende ud og kan ikke fortælle, hvilke kontroller der er bærende: netop det spørgsmål, der betyder noget, når en af dem ændrer sig.
Accept af sig selv
En risiko, ingen håndterede, og ingen skrev under på, er blevet accepteret, uden at nogen besluttede det. Gør accept til en godkendelse.
Lav jeres egen proces for risikovurdering
Åbn eksemplet på risikovurdering som jeres eget diagram, skriv jeres egne skalaer ind, og fastlæg godkendelsesniveauet for accept.
Relaterede guides
Ofte stillede spørgsmål
Hvilke trin består en risikovurdering af?
Fastlæg afgrænsning og kriterier, identificér risici, beskriv hver enkelt som årsag, hændelse og konsekvens, analysér sandsynlighed og konsekvens, hold restrisikoen op mod appetitten, vælg en håndtering, og udpeg en ejer og en revurderingsdato. ISO 31000 samler identifikation, analyse og evaluering under risikovurdering, med håndteringen som det efterfølgende trin. Rækkefølgen er det, der gør resultaterne sammenlignelige: kriterier før scoring, beskrivelse før analyse, evaluering før nogen foreslår kontroller.
Hvad er forskellen på iboende risiko og restrisiko?
Iboende risiko er eksponeringen, før de eksisterende kontroller tælles med; restrisikoen er det, der er tilbage efter dem. At score begge gør kontrollerne synlige: en risiko med høj iboende og lav restscore holdes nede af noget helt bestemt, og er det noget en enkelt manuel kontrol udført af én person, er det værd at vide, før vedkommende siger op. Registre, der kun noterer restrisikoen, kan ikke svare på, hvilke kontroller der er bærende.
Hvad er de fire muligheder for at håndtere en risiko?
Reducer (tilføj eller styrk kontroller), overfør (forsikring, kontraktvilkår, outsourcing), undgå (stop eller ændr aktiviteten) og accepter (bær den bevidst). Accept er en reel mulighed, der kræver en godkender: forskellen på at acceptere en risiko og at ignorere den er en navngiven person med mandat og en registrering af, at vedkommende besluttede det. Overførsel er den mest overvurderede: forsikring flytter den økonomiske konsekvens og sjældent den driftsmæssige eller omdømmemæssige.
Hvor ofte bør risici revurderes?
Med en kadence sat efter scoren plus konkrete udløsere. Årligt er et rimeligt udgangspunkt for lavt scorede risici og kvartalsvis for dem tæt på appetitgrænsen, men udløserne betyder mere: en ny leverandør, en systemændring, en hændelse, en regelændring eller et auditfund bør hver især trække de berørte poster frem. Kun planlagt revurdering betyder, at registret er retvisende den dag, det skrives, og driver af resten af året.