So erstellen Sie einen Risikobeurteilungsprozess
So gestalten Sie eine Risikobeurteilung: Kriterien und Risikoappetit vor der Bewertung abstimmen, Risiken als Ursache, Ereignis und Folge beschreiben, Brutto- und Restrisiko getrennt bewerten, Akzeptanz genehmigen.
Ein Risikobeurteilungsprozess führt von einem Auslöser zu einem behandelten, verantworteten und überprüften Risiko: erst die Kriterien abstimmen, dann identifizieren und beschreiben, vor und nach den Maßnahmen bewerten und schließlich eine Behandlung wählen.
Kurz gesagt
- Kriterien und Risikoappetit vor der Identifikation, sonst sind die Bewertungen nicht vergleichbar.
- Formulieren Sie Risiken als Ursache, Ereignis und Folge, nicht als Substantiv.
- Bewerten Sie Brutto- und Restrisiko getrennt, damit der Beitrag der Maßnahmen sichtbar wird.
- Akzeptanz ist eine Behandlungsart und braucht jemanden mit der Befugnis, das Risiko zu tragen.
- Jeder Eintrag endet mit einem namentlich benannten Risikoeigner und einem Überprüfungstermin.
Einigen Sie sich auf die Skalen, bevor jemand bewertet
Eine Risikobeurteilung geht vor der Bewertung schief, nicht währenddessen. Sind die Skalen für Eintrittswahrscheinlichkeit und Auswirkung nicht definiert und ist die Schwelle des Risikoappetits nicht formuliert, bewerten zwei Personen dieselbe Gefährdung unterschiedlich, und beide zu Recht. Damit wird das Register zu einer Sammlung von Meinungen, die sich nicht in eine Rangfolge bringen lässt. Die Kriterien zuerst abzustimmen, ist unspektakulär und genau das, was alles Folgende vergleichbar macht.
Der zweite Fehler steckt in der Risikobeschreibung. „Lieferantenausfall“ lässt sich nicht beurteilen, weil weder benannt ist, was ihn verursachen würde, noch was daraus folgt, und die Beurteilung wird zum Streit darüber, was mit dem Begriff gemeint war. Ursache, Ereignis und Folge ist die Mindeststruktur, die ein Risiko beurteilbar macht. Sie aufzuschreiben zwingt die vagen Einträge der meisten Register dazu, entweder konkret oder erkennbar doppelt zu werden.
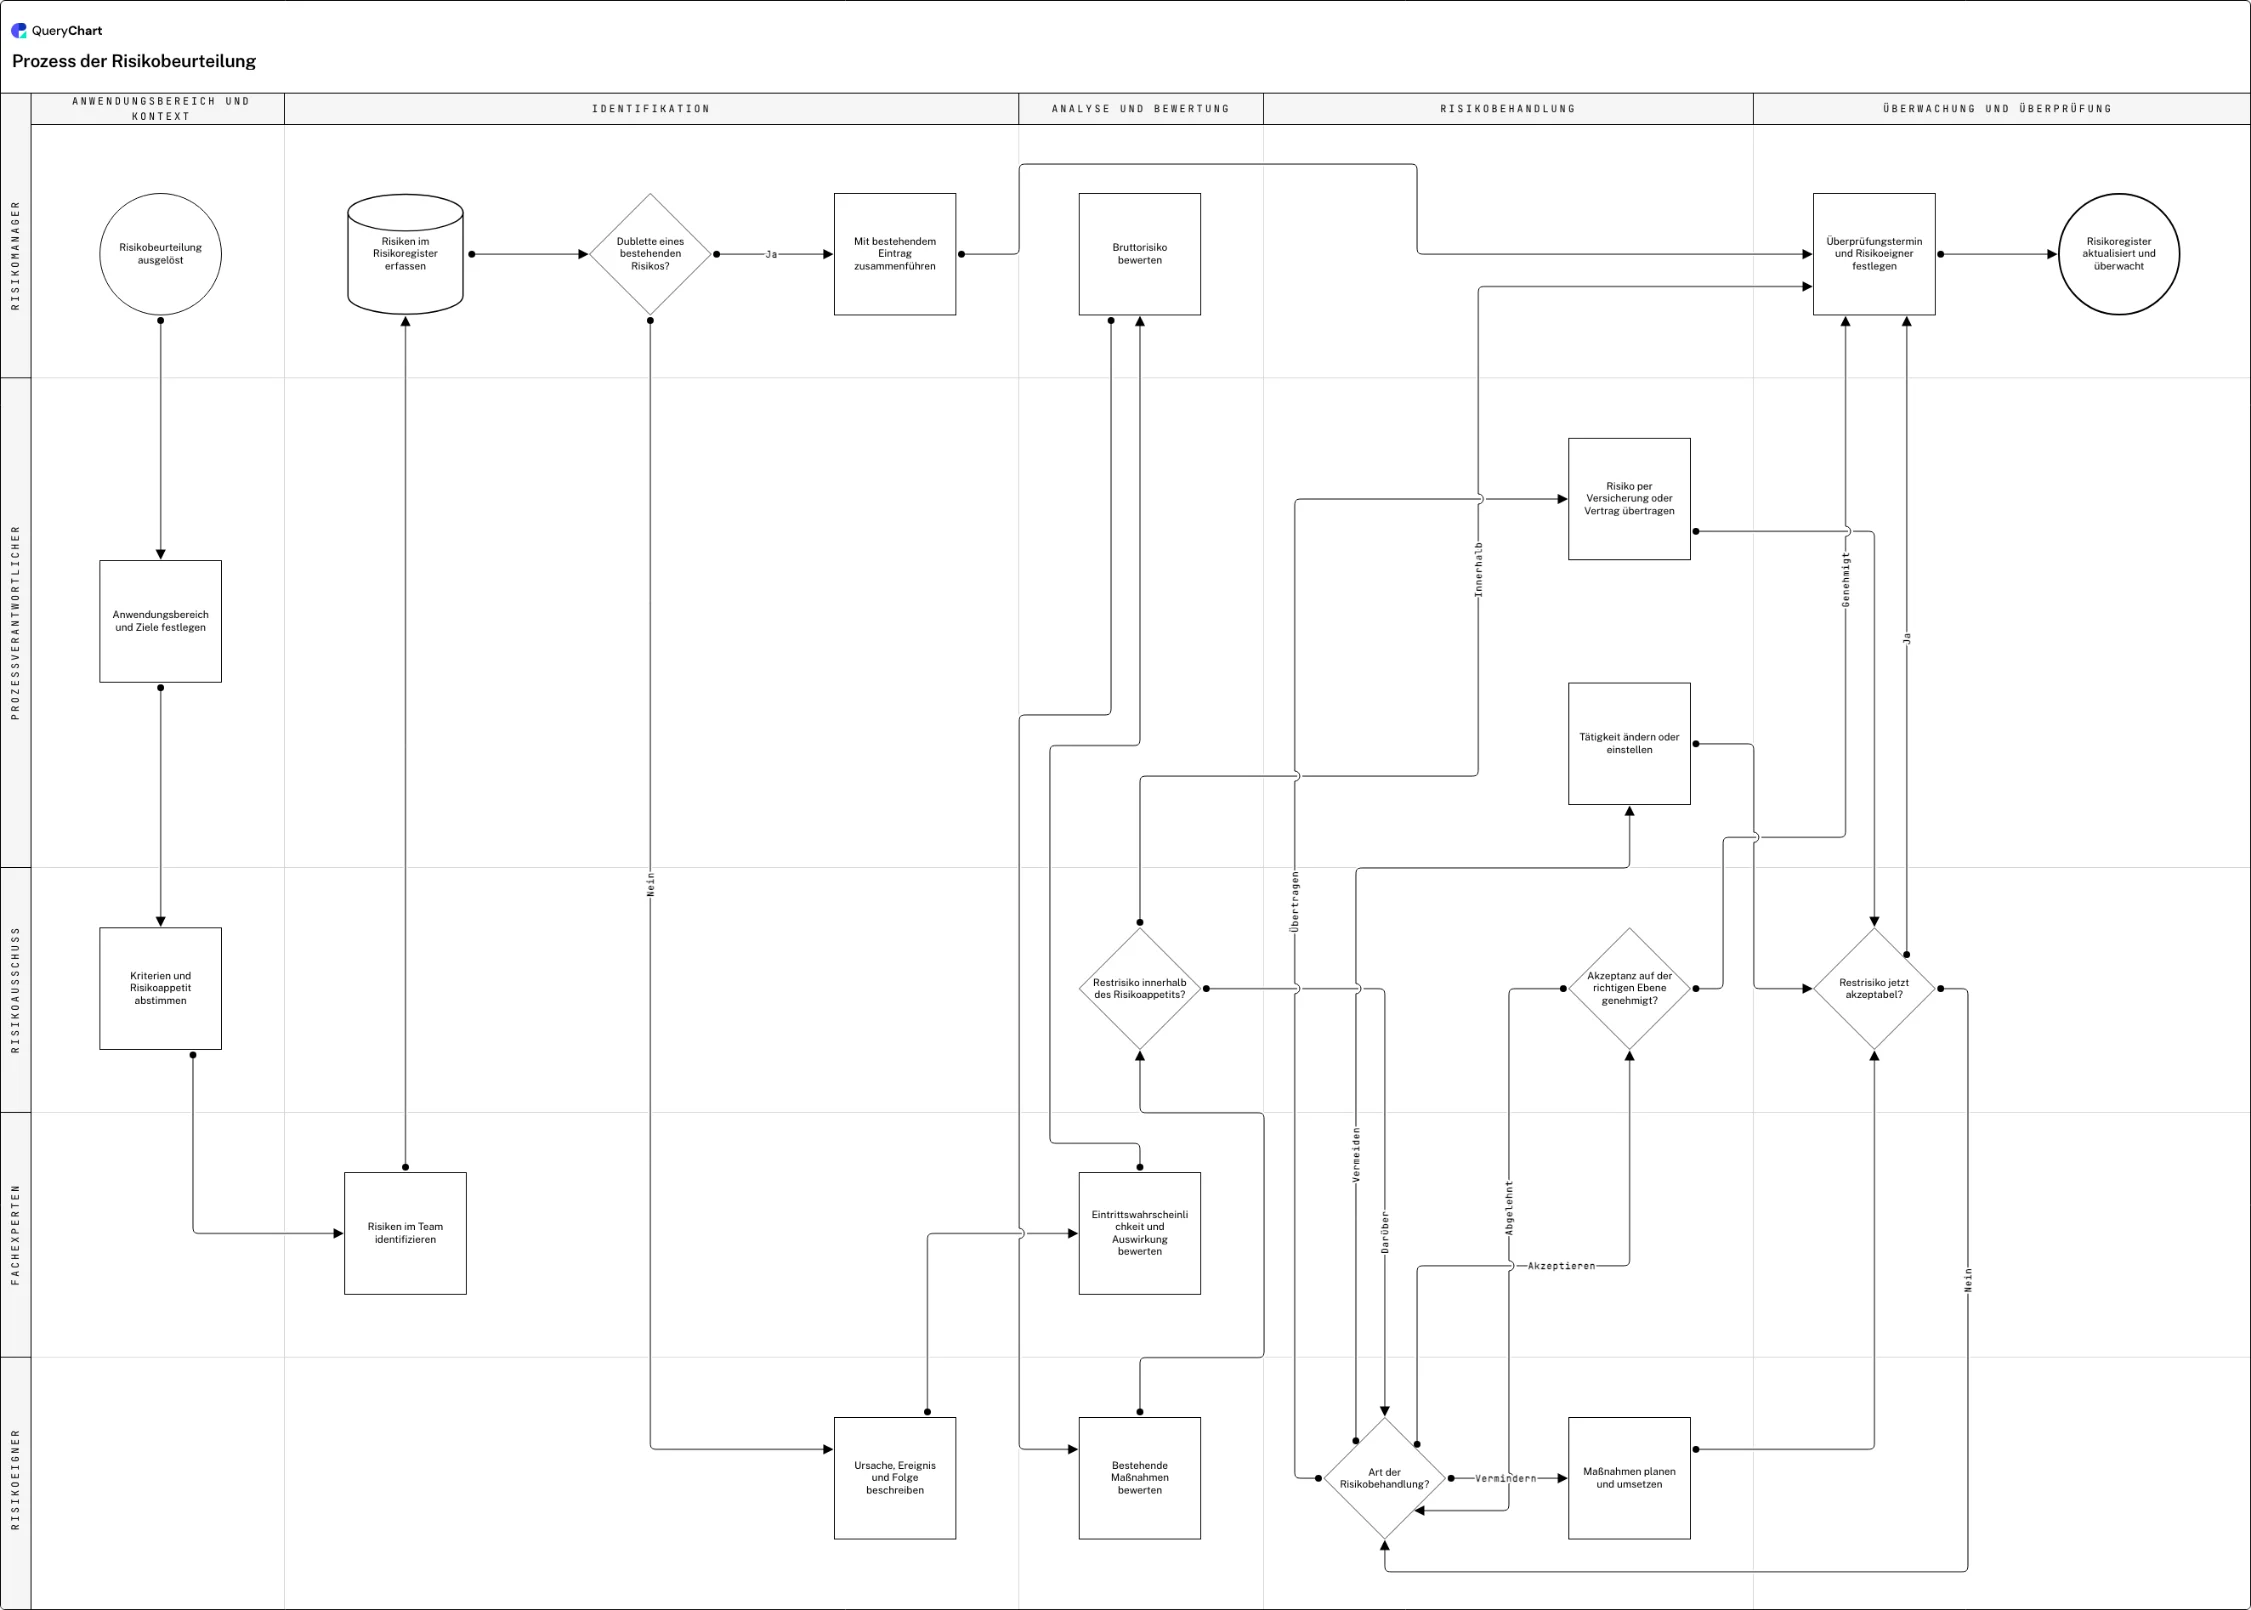
Das Beispiel unten zeigt einen Ablauf der Risikobeurteilung über fünf Bahnen und fünf Phasen. Er bewertet das Bruttorisiko, bevor er die Maßnahmen anrechnet, prüft das Restrisiko gegen den Risikoappetit und zeichnet die Akzeptanz als Genehmigungsentscheidung, nicht als das, was passiert, wenn niemand handelt.
Vom Auslöser zum überwachten Registereintrag
Ein Prozess der Risikobeurteilung über fünf Bahnen. Achten Sie darauf, wie Brutto- und Restrisiko getrennt bewertet werden.
Zuerst die Kriterien
Anwendungsbereich und Ziele festlegen, danach Kriterien und Risikoappetit abstimmen. Erst das vor der Identifikation zu tun, macht die Bewertungen zweier Personen vergleichbar, und genau dieser Schritt wird am häufigsten übersprungen, um schneller in den Workshop zu kommen.
Identifizieren, dann sauber beschreiben
Risiken im Team identifizieren, im Risikoregister erfassen, eine Dublettenprüfung, die zusammenführt statt doppelt zu zählen, und die Beschreibung aus Ursache, Ereignis und Folge. Diesen Schritt gibt es, weil ein Register voller Einwortrisiken überhaupt nicht beurteilbar ist.
Vor und nach den Maßnahmen bewerten
Eintrittswahrscheinlichkeit und Auswirkung bewerten, das Bruttorisiko einstufen, Ausgestaltung und Wirksamkeit der bestehenden Maßnahmen beurteilen, dann das Restrisiko gegen den Risikoappetit prüfen. Wer nur das Restrisiko bewertet, verbirgt, wie viel an einer einzigen ungeprüften Maßnahme hängt.
Vier Behandlungen, und die Akzeptanz braucht eine Unterschrift
Vermindern, übertragen, vermeiden oder akzeptieren, wobei die Akzeptanz über eine Genehmigung auf der richtigen Ebene läuft. Diese Genehmigung ist der Unterschied zwischen einem akzeptierten und einem ignorierten Risiko; ohne sie ist Akzeptanz schlicht der Standardfall.
Risikoeigner und Überprüfungstermin, dann überwachen
Die erneute Beurteilung nach der Behandlung springt zurück, wenn das Restrisiko weiterhin zu hoch ist, danach folgen Risikoeigner und Überprüfungstermin vor der Überwachung. Ein Registereintrag ohne beides stimmt am Tag seiner Entstehung und verfällt danach unbemerkt.
So funktioniert es
Schreiben Sie Skalen und Risikoappetit auf
Definieren Sie die Stufen für Eintrittswahrscheinlichkeit und Auswirkung in konkreten Größen (Geld, Ausfallzeit, Personenschaden, regulatorische Folgen) und benennen Sie die Schwelle, oberhalb derer ein Risiko behandelt statt akzeptiert werden muss. Kriterien, die nur in einer Richtlinie stehen, werden aus dem Gedächtnis geschätzt, und genau so kommen zwei Personen bei identischen Fakten zu unterschiedlichen Bewertungen.
Identifizieren Sie mit denen, die die Arbeit machen
Führen Sie die Identifikation als Gruppenarbeit mit operativen Mitarbeitenden durch, ergänzt um Vorfall- und Audithistorie. Wer allein am Schreibtisch identifiziert, übersieht die Risiken, die nur Praktiker sehen, und keine noch so sorgfältige Bewertung gleicht ein Risiko aus, das nie aufgeschrieben wurde.
Erzwingen Sie das Format Ursache, Ereignis, Folge
Formulieren Sie jeden Eintrag um zu „X kann Y auslösen, mit der Folge Z“. Die meisten Register schrumpfen dabei, weil sich mehrere Einträge als dasselbe Risiko aus verschiedenen Blickwinkeln erweisen, und die, die übrig bleiben, werden beurteilbar.
Bewerten Sie das Bruttorisiko, bevor Sie Maßnahmen anrechnen
Halten Sie die beiden Bewertungen als getrennte Schritte. Beurteilen Sie danach Ausgestaltung und Wirksamkeit der Maßnahmen ebenfalls getrennt, denn eine gut gestaltete Maßnahme, die niemand durchführt, ist nichts wert, und ein Register, das etwas anderes unterstellt, ist auf eine Weise optimistisch, die man ihm nicht ansieht.
Legen Sie die Genehmigungsebene für die Akzeptanz fest
Schreiben Sie auf, wer in welcher Bewertungsstufe ein Risiko akzeptieren darf, und verlangen Sie, dass die Akzeptanz namentlich dokumentiert wird. Diese eine Regel verhindert, dass sich ein Register mit Risiken füllt, die standardmäßig akzeptiert wurden, weil niemand Zeit zur Behandlung hatte.
Geben Sie jedem Eintrag einen Verantwortlichen und einen Überprüfungsanlass
Ein namentlich benannter Risikoeigner (keine Abteilung) und ein Überprüfungstermin am Eintrag, dazu Ereignisauslöser: ein Vorfall, ein Lieferantenwechsel, ein neues System, eine Auditfeststellung. Ein Register, das nur jährlich überprüft wird, beschreibt das vergangene Jahr.
Häufige Fehler
Bewerten, bevor die Skalen abgestimmt sind
Die Ergebnisse lassen sich weder ordnen noch vergleichen, und der erste ernsthafte Einwand gegen eine Bewertung kostet das Vertrauen in das gesamte Register.
Risiken als Substantive formuliert
„Cyber“ und „Lieferantenausfall“ sind Kategorien, keine Risiken. Sie lassen sich weder bewerten noch behandeln noch verantworten.
Nur das Restrisiko bewerten
Das Register wirkt beruhigend und kann nicht sagen, welche Maßnahmen tragend sind: genau die Frage, auf die es ankommt, wenn sich eine davon ändert.
Akzeptanz als Standardfall
Ein Risiko, das niemand behandelt und für das niemand gezeichnet hat, wurde akzeptiert, ohne dass jemand es entschieden hätte. Machen Sie die Akzeptanz zu einer Genehmigung.
Eigene Risikobeurteilung erstellen
Öffnen Sie das Beispiel zur Risikobeurteilung als eigenes Diagramm, tragen Sie Ihre Skalen ein und legen Sie die Genehmigungsebene für die Akzeptanz fest.
Verwandte Anleitungen
Häufig gestellte Fragen
Welche Schritte hat ein Risikobeurteilungsprozess?
Anwendungsbereich und Kriterien festlegen, Risiken identifizieren, jedes als Ursache, Ereignis und Folge beschreiben, Eintrittswahrscheinlichkeit und Auswirkung analysieren, das Restrisiko gegen den Risikoappetit bewerten, eine Behandlung wählen und einen Risikoeigner mit Überprüfungstermin benennen. Die ISO 31000 fasst Identifikation, Analyse und Bewertung als Risikobeurteilung zusammen, die Behandlung folgt danach. Die Reihenfolge macht die Ergebnisse vergleichbar: Kriterien vor der Bewertung, Beschreibung vor der Analyse, Bewertung bevor jemand Maßnahmen vorschlägt.
Was ist der Unterschied zwischen Brutto- und Restrisiko?
Das Bruttorisiko ist die Gefährdung, bevor bestehende Maßnahmen angerechnet werden; das Restrisiko ist das, was danach übrig bleibt. Beides zu bewerten macht die Maßnahmen sichtbar: Ein Risiko mit hohem Brutto- und niedrigem Restwert wird von etwas Konkretem in Schach gehalten, und wenn dieses Etwas eine manuelle Prüfung ist, die eine einzige Person durchführt, sollte man das wissen, bevor sie das Unternehmen verlässt. Register, die nur Restwerte führen, können nicht beantworten, welche Maßnahmen tragend sind.
Was sind die vier Optionen der Risikobehandlung?
Vermindern (Maßnahmen ergänzen oder stärken), übertragen (Versicherung, Vertragsgestaltung, Auslagerung), vermeiden (die Tätigkeit einstellen oder ändern) und akzeptieren (das Risiko bewusst tragen). Akzeptieren ist eine echte Option, die eine genehmigende Person braucht: Der Unterschied zwischen einem akzeptierten und einem ignorierten Risiko ist eine namentlich benannte Person mit Befugnis und ein Nachweis über ihre Entscheidung. Am stärksten überschätzt wird die Übertragung: eine Versicherung verschiebt die finanzielle Folge und selten die betriebliche oder die für die Reputation.
Wie oft sollten Risiken überprüft werden?
In einem Rhythmus, der sich aus der Bewertungsstufe ergibt, ergänzt um Ereignisauslöser. Jährlich ist für niedrig bewertete Risiken eine vernünftige Grundlinie, vierteljährlich für solche nahe der Appetitschwelle; wichtiger sind jedoch die Auslöser: ein neuer Lieferant, eine Systemänderung, ein Vorfall, eine Rechtsänderung oder eine Auditfeststellung sollten die betroffenen Einträge jeweils vorziehen. Wer ausschließlich nach Termin überprüft, hat ein Register, das am Tag seiner Entstehung stimmt und den Rest des Jahres abdriftet.