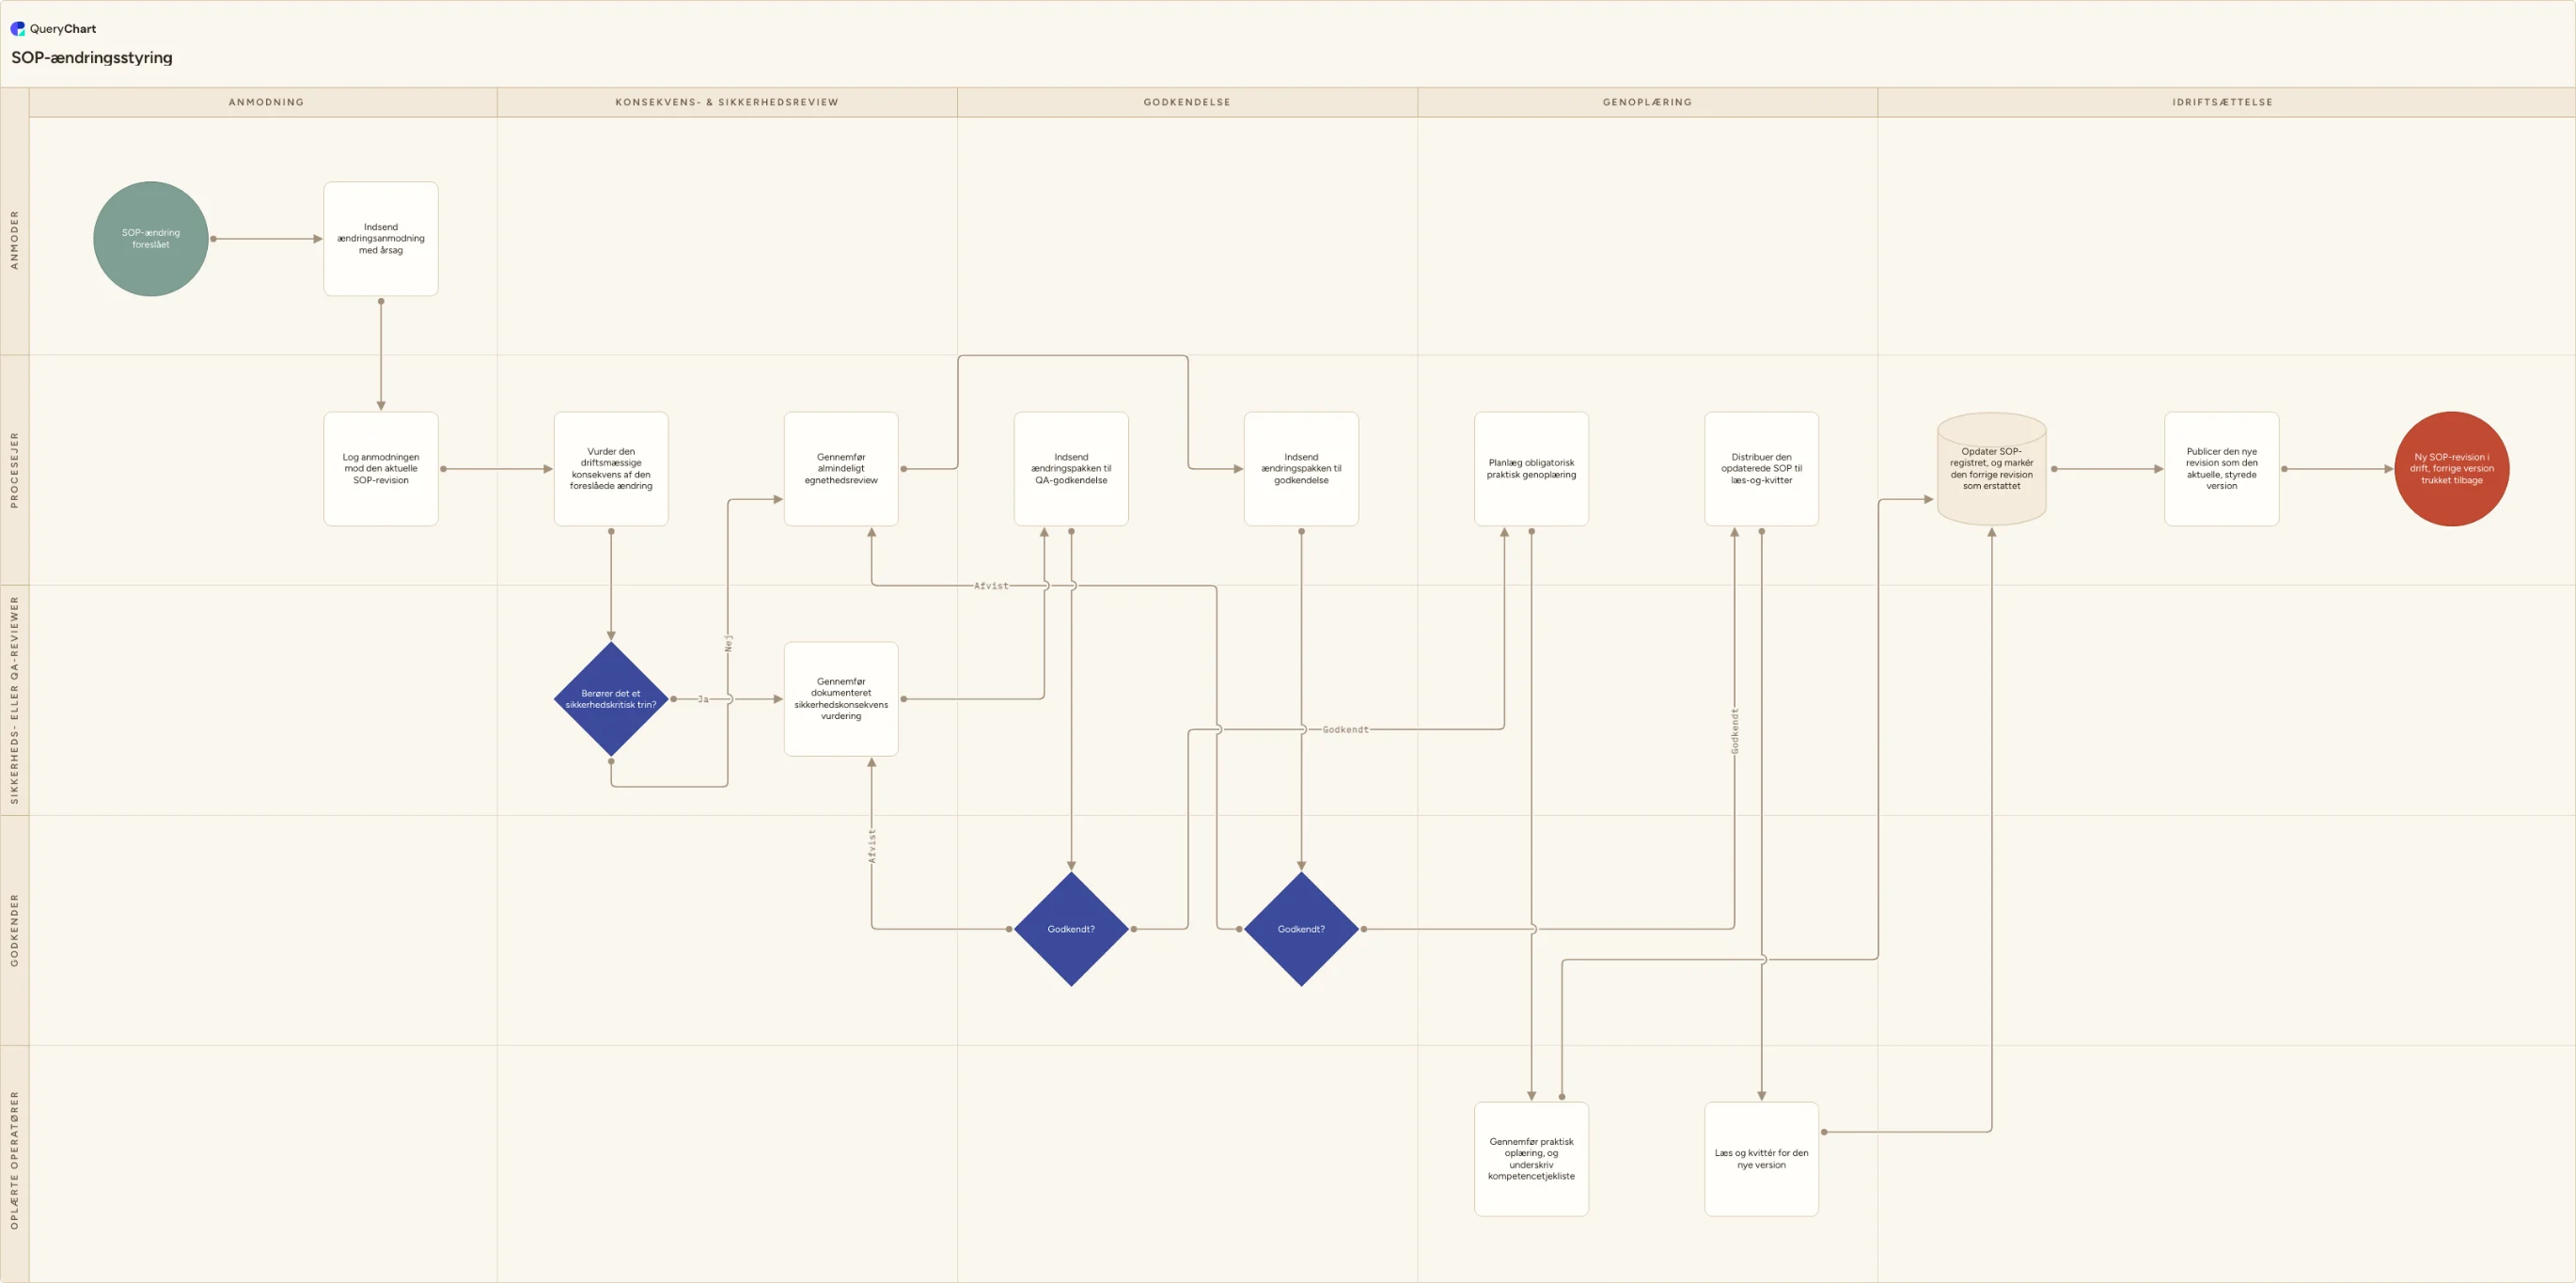
Proces for SOP-ændringsstyring
En proces for SOP-ændringsstyring med banerne Anmoder, Procesejer, Sikkerheds- eller QA-reviewer, Godkender og Oplærte operatører: rutning efter sikkerhedskritikalitet, QA-godkendelse og obligatorisk praktisk genoplæring før idriftsættelse.
Hvad er proces for SOP-ændringsstyring?
En ændring af en standardprocedure er ikke den samme risiko som en ændring af en politik eller en formular. En SOP fortæller nogen, hvordan de fysisk skal udføre en opgave, og når den nye version når gulvet, før de, der udfører opgaven, er klar til den, er kløften ikke papirarbejde: det er en sikkerheds- eller kvalitetshændelse, der venter på at ske. Dette diagram er den vej, en foreslået SOP-ændring følger fra anmodning til en gældende revision, og dets kendetegn er porten mellem godkendelse og idriftsættelse: en beslutning, der spørger, om det berørte trin er sikkerhedskritisk, og hvis det er, blokerer den nye version fra at træde i kraft, indtil hver berørt operatør har gennemført praktisk genoplæring og underskrevet en kompetencetjekliste.
Det skel betyder noget, fordi 'læs og kvittér' er standardmetoden til udrulning for de fleste dokumentændringer, og den er ikke tilstrækkelig dokumentation for kompetence på et trin, hvor en fejl forårsager personskade, et ikke-konformt produkt eller en overtrædelse af lovkrav. En underskrift på en læsekvittering beviser, at nogen åbnede filen. Den beviser ikke, at de stadig kan udføre trinnet korrekt efter den nye metode. Dette diagram bevarer begge spor (et obligatorisk praktisk spor med en underskrevet tjekliste til sikkerhedskritiske ændringer og et læs-og-kvitter-spor til alt andet), så udrulningsindsatsen bruges dér, hvor risikoen rent faktisk er.
Diagrammet adskiller også godkendelsesporten efter spor: en sikkerhedskritisk ændring indsendes til QA-godkendelse, mens en almindelig ændring gennemgår et lettere egnethedsreview og godkendelse. Begge spor afviser tilbage ind i vurderings- eller reviewtrinnet i stedet for at lade anmodningen løbe ud i sandet, og begge mødes i samme afslutning: opdatering af SOP-registret, markering af den forrige revision som erstattet og publicering af den nye version som aktuel.
Hvad dette flowchart dækker
I denne skabelon
- Fem swimlanes for de roller, der bærer ændringen (Anmoder, Procesejer, Sikkerheds- eller QA-reviewer, Godkender og Oplærte operatører) fordelt på fem faser: anmodning, konsekvens- og sikkerhedsreview, godkendelse, genoplæring og idriftsættelse.
- Indgang og konsekvensvurdering: anmoderen indsender en ændringsanmodning med en årsag, procesejeren logger den mod den aktuelle revision og vurderer den driftsmæssige konsekvens, hvorefter beslutningen 'Berører det et sikkerhedskritisk trin?' deler processen i to eksplicitte spor.
- Det sikkerhedskritiske spor: en dokumenteret sikkerhedskonsekvensvurdering, en QA-godkendelsesbeslutning, og hvis godkendt, obligatorisk praktisk genoplæring, der ender i en underskrevet kompetencetjekliste frem for en underskrift på en læsekvittering.
- Det almindelige spor: et lettere egnethedsreview og godkendelse, og hvis godkendt, distribution af den opdaterede SOP til læs-og-kvitter i stedet for praktisk genoplæring.
- Begge spor kører deres egen 'Godkendt?'-beslutning med en afvist-gren, der sløjfer tilbage ind i vurderings- eller reviewtrinnet i stedet for at lukke anmodningen, og begge mødes i samme afslutning: opdater SOP-registret, markér den forrige revision som erstattet, og publicer den nye version som den aktuelle, styrede version.
Hvornår du skal bruge skabelonen
- I formaliserer, hvordan ændringer af en standardprocedure bliver godkendt og rullet ud, og vil have den sikkerhedskritiske port som et eksplicit trin i processen frem for noget, en supervisor afgør uformelt på dagen.
- En hændelse, nærved-hændelse eller et auditfund er sporet tilbage til operatører, der arbejdede ud fra en SOP-revision, de fik besked om, men aldrig faktisk blev oplært i, og I har brug for en proces, der gør kompetencegodkendelse obligatorisk før idriftsættelse.
- I driver en reguleret eller sikkerhedsfølsom virksomhed (produktion, sundhedsvæsen, laboratorium eller lager), hvor en ændring af en arbejdsinstruktion kan skabe en fare, hvis den når gulvet, før de, der udfører arbejdet, er klar til den.
- I skal vise en auditor eller et akkrediteringsorgan, hvordan en foreslået SOP-ændring risikovurderes, hvem der godkender sikkerhedskonsekvensen, og hvordan I kan dokumentere, at hver berørt operatør blev genoplært frem for blot orienteret.
Sådan fungerer det
Omdøb banerne til jeres rigtige roller
Erstat Anmoder, Procesejer, Sikkerheds- eller QA-reviewer, Godkender og Oplærte operatører med de roller, I faktisk har. Vurderer og godkender den samme person konsekvensen af ikke-kritiske ændringer, så slå de baner sammen i stedet for at lade som om, de er adskilte; behold Sikkerheds- eller QA-reviewer som en separat bane, hvis jeres virksomhed forventer en uafhængig sikkerhedsgodkendelse.
Definér, hvad der gør et trin sikkerhedskritisk
Skriv tærsklen ved siden af beslutningen 'Berører det et sikkerhedskritisk trin?': et trin er sikkerhedskritisk, hvis det at gøre det forkert risikerer personskade, et ikke-konformt produkt, et miljøudslip eller en overtrædelse af lovkrav. Giv to eller tre eksempler fra jeres egen virksomhed, så reviewer ikke skal træffe afgørelsen fra et blankt ark hver gang.
Fastsæt den dokumentation, en praktisk godkendelse kræver
Ved trinnet for praktisk oplæring og kompetencetjekliste skal I beslutte, hvad der tæller som bevis: en superviseret gennemgang, en praktisk vurdering, en instruktørs underskrift, eller alle tre. Registrér den SOP-version, operatøren blev oplært mod, for en kompetenceregistrering uden versionsnummer kan ikke bevise, at de blev oplært i den aktuelle.
Beslut, hvornår læs-og-kvitter er nok
For det almindelige spor skal I sætte grænsen for, hvad der kvalificerer som en ikke-sikkerhedskritisk ændring, for eksempel en præciserende ordlyd, omrokering af trin uden ændring i metoden, eller rettelse af et referencenummer. Gem kvitteringerne et sted, I kan trække en gennemførelsesliste fra, ikke i en mailtråd.
Navngiv hvem der kan afvise, og hvor sløjfen lander
Begge godkendelsesbeslutninger sender en afvisning tilbage ind i vurderings- eller reviewtrinnet i stedet for at lukke anmodningen. Bekræft, hvem der har bemyndigelse til at afvise på hvert spor, for en QA-godkendt afvisning af en sikkerhedskritisk ændring bør veje tungere end en afvisning på det almindelige spor.
Ofte stillede spørgsmål
Hvordan adskiller dette sig fra en generel ændringsstyringsproces?
En generel ændringsstyringsproces er skrevet til it- og tekniske ændringer: den sendes gennem et change advisory board, planlægger en rollback og verificerer et driftsat system. Dette diagram er skrevet til en ændring af en skreven arbejdsinstruktion, og dets kendetegnende trin er genoplæring: en sikkerhedskritisk ændring kan ikke sættes i drift, før de berørte operatører har gennemført praktisk oplæring og underskrevet en kompetencetjekliste, ikke blot kvitteret for, at en ny version findes.
Hvordan adskiller dette sig fra dokumentstyringsprocessen?
Dokumentstyringsprocessen er det generelle livsforløb, ethvert styret dokument følger (udkast, review, godkendelse, versionering, udstedelse, tilbagetrækning af erstattede kopier og periodisk review), og den gælder lige så meget for politikker og formularer som for SOP'er. Dette diagram forudsætter, at den maskine findes, og tilføjer det, der er specifikt for en SOP: en sikkerhedskritisk port, der afgør, om udrulningen kræver superviseret praktisk genoplæring med en underskrevet kompetencetjekliste, eller et lettere læs-og-kvitter.
Hvorfor kræver en sikkerhedskritisk ændring en underskrevet kompetencetjekliste i stedet for blot en læsekvittering?
En læsekvittering beviser, at nogen åbnede dokumentet; den beviser ikke, at de stadig kan udføre trinnet korrekt. For et trin, hvor en fejl risikerer personskade, et ikke-konformt produkt eller en overtrædelse af lovkrav, forventer de fleste kvalitets- og sikkerhedssystemer påvist kompetence: en superviseret gennemgang, et praktisk tjek, eller en tilsvarende godkendelse registreret mod den specifikke SOP-version, operatøren blev oplært i.
Hvem afgør, om en ændring er sikkerhedskritisk?
Send afgørelsen til en sikkerheds- eller QA-reviewer, der er uafhængig af den, der anmoder om ændringen, ikke anmoderen selv eller deres nærmeste leder. Skriv tærsklen ned ved siden af beslutningen, så afgørelsen forbliver konsistent på tværs af reviewere, og vælg som standard det sikkerhedskritiske spor, når det reelt er uklart.