如何建立風險評估流程
如何設計一條風險評估流程:先商定評估準則和風險胃納才評分,把風險寫成原因、事件與後果,對固有風險和剩餘風險分別評分,並讓風險接受經過審批。
風險評估流程由一個觸發點走到一項已處理、有負責人、有覆檢日期的風險:先商定準則,識別並描述,在管控措施前後各評一次分,然後選擇處理方式。
簡而言之
- 先定準則和風險胃納,再做識別——否則分數無法比較。
- 把風險寫成原因、事件與後果,而不是一個名詞。
- 固有風險與剩餘風險分別評分,管控措施的貢獻才看得見。
- 接受也是一種處理方式,需要一位有權承擔該風險的審批人。
- 每一條紀錄最終都要有一位具名負責人和一個覆檢日期。
在任何人評分之前,先把尺度定下來
風險評估出問題是在評分之前,而不是在評分過程之中。如果可能性和影響的尺度沒有界定、風險胃納的界線沒有說明,兩位評估人對同一項風險敞口會評出不同的分數,而且各自都站得住腳——於是風險登記冊變成一堆無法排序的意見。先把準則商定下來是件不起眼的工作,而它正是令後續一切具備可比性的前提。
第二處失誤出在風險陳述本身。「供應商失效」無法評估,因為它既沒有說明甚麼會導致它,亦沒有說明它會帶來甚麼,評估於是淪為對這個詞到底指甚麼的爭論。原因、事件與後果,是令一項風險變得可評估的最小結構——而把它寫出來,會迫使大部分登記冊裡那些含糊的條目,要麼變得具體,要麼露出自己只是重複項。
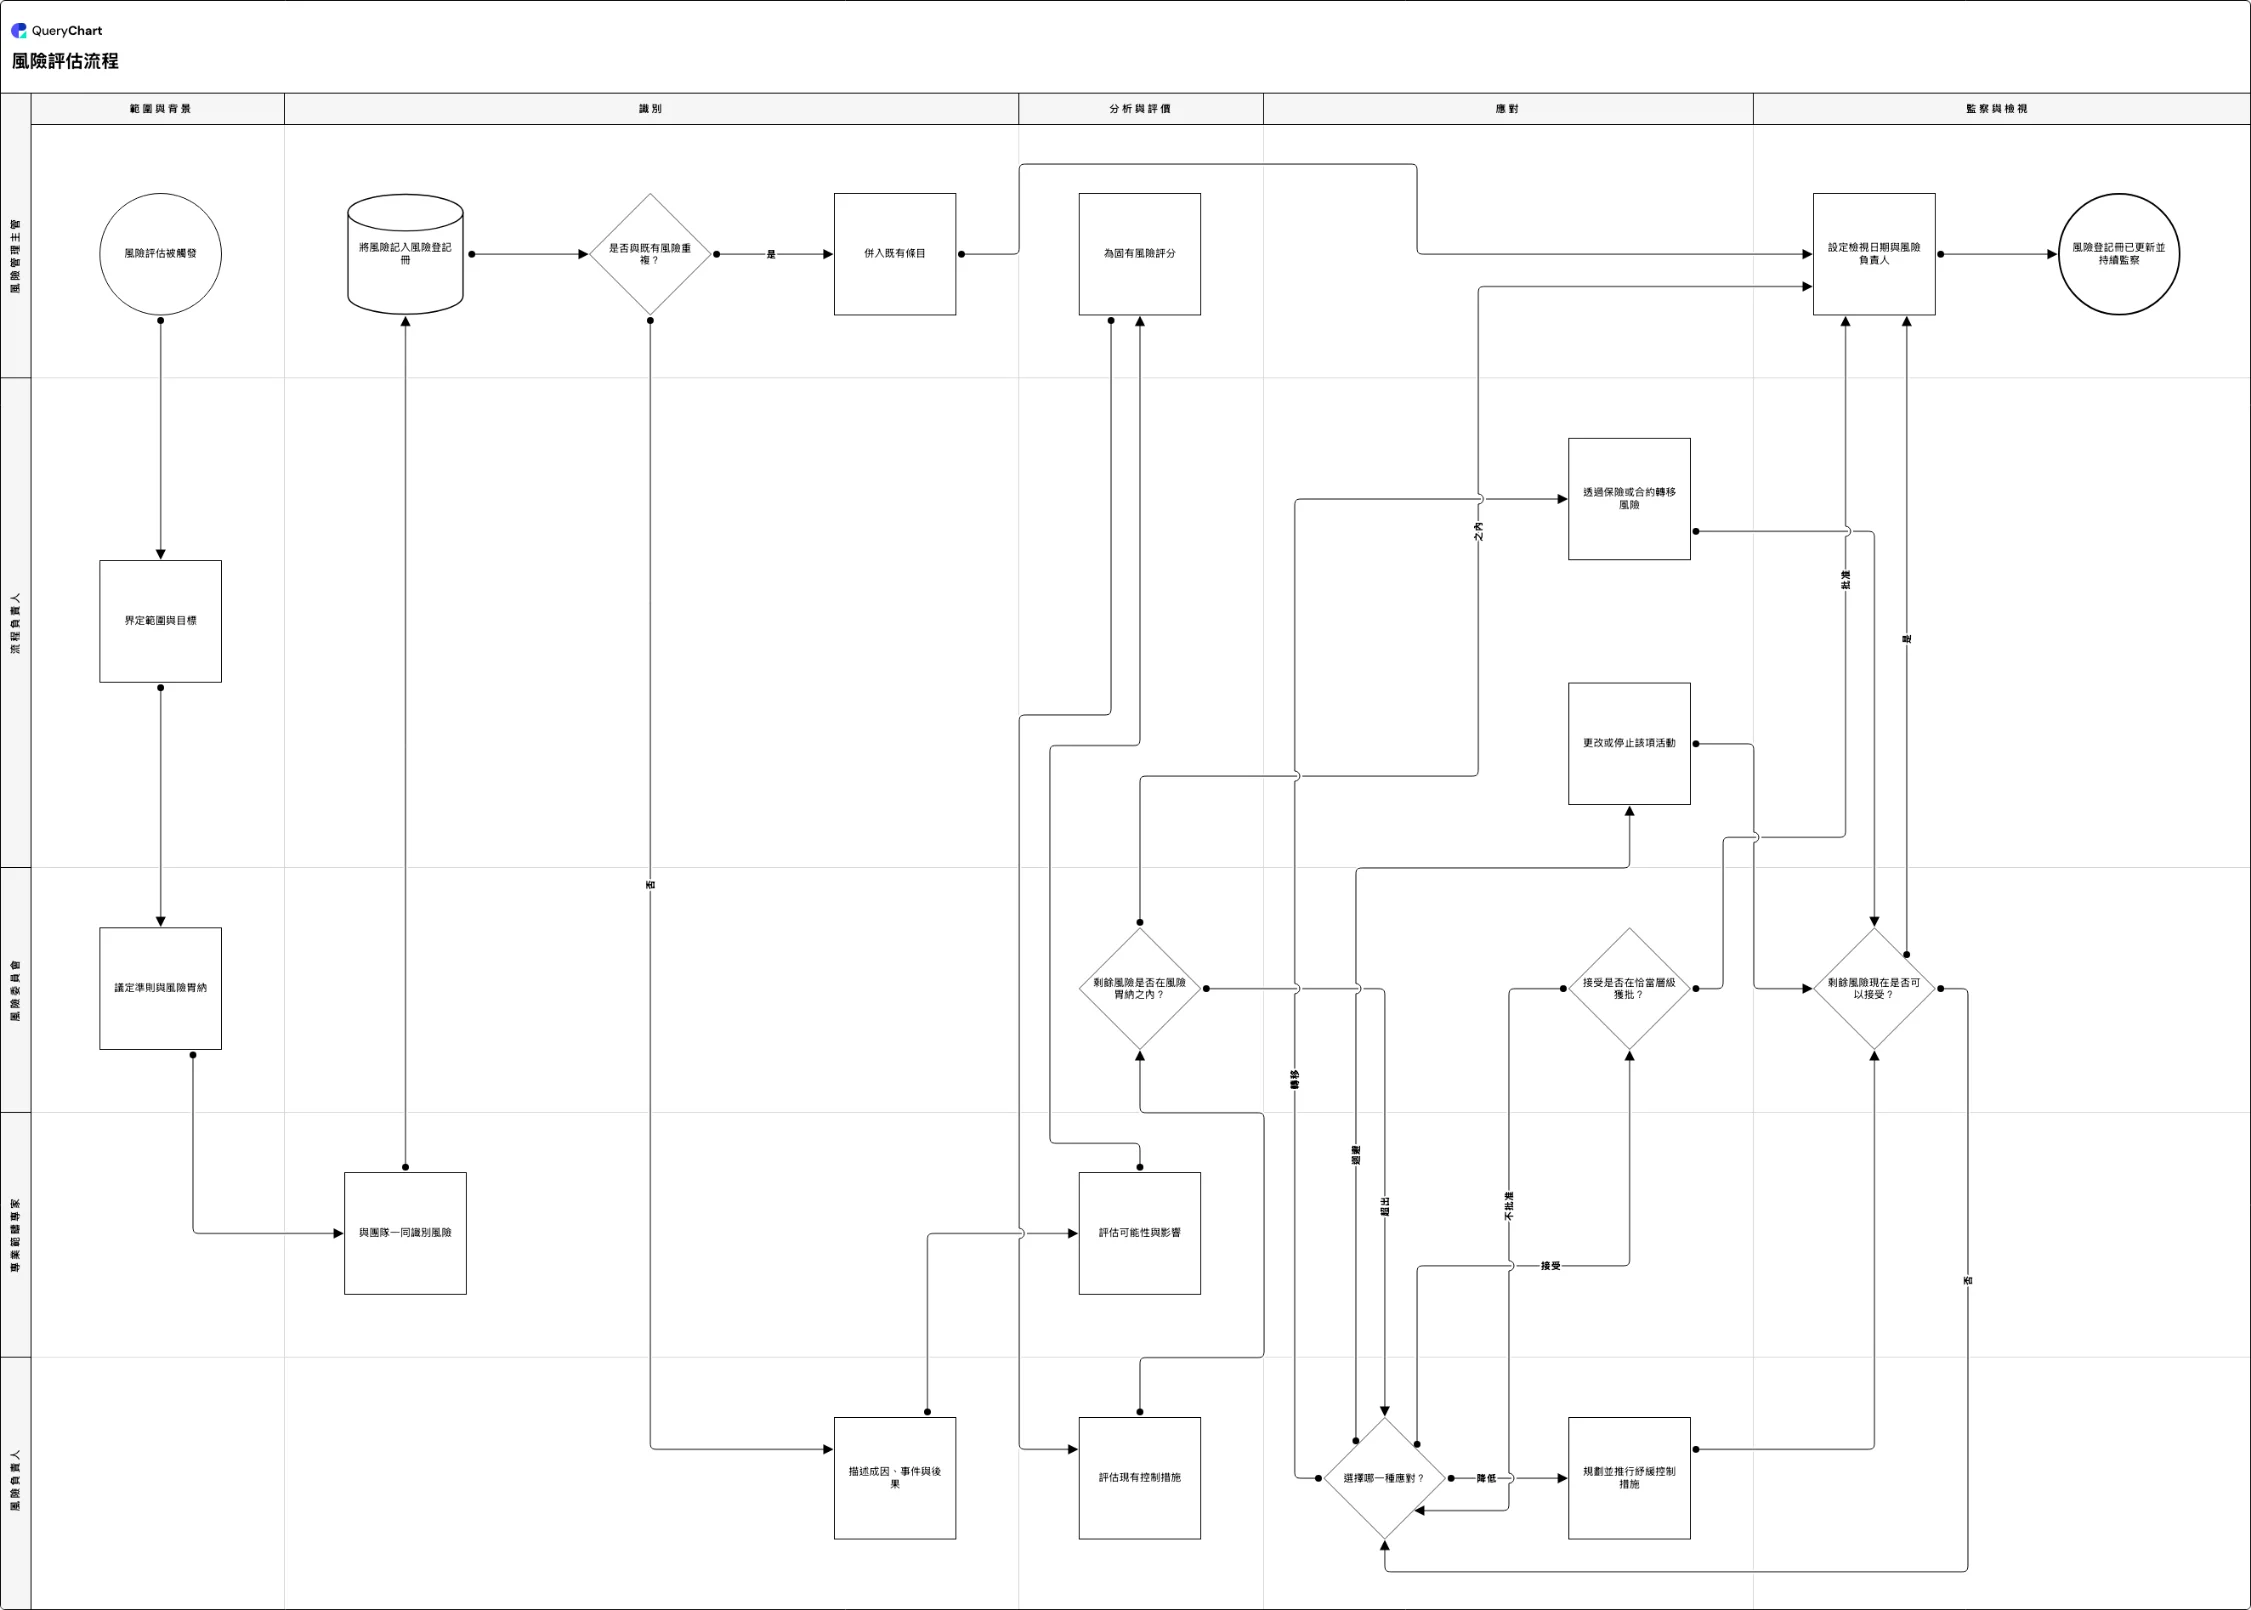
以下示例是一條風險評估流程,分佈在五條泳道、五個階段之中。它先為固有風險評分,才把功勞記到管控措施頭上;把剩餘風險與風險胃納相對照;並把風險接受畫成一個審批決定,而不是畫成無人行動時自然發生的結果。
由觸發點到進入監察的登記條目
一條分佈在五條泳道上的風險評估流程。留意固有風險與剩餘風險是分別評分的。
準則行先
先確定範圍與目標,然後是評估準則與風險胃納。把這件事放在識別之前,才令兩位評估人的分數具備可比性——而這一步最常被略過,直接就去開工作坊。
先識別,再好好描述
與團隊一起識別、寫入風險登記冊、做一次合併而不是重複計算的重複檢查,再寫一段原因—事件—後果的描述。描述這一步之所以存在,是因為一冊全是單詞式風險的登記冊根本無法評估。
在管控措施前後各評一次分
可能性與影響、一個固有風險分數、對現有管控措施設計與實際執行情況的評估,然後是剩餘風險與風險胃納的對照。只為剩餘狀況評分,會掩蓋有多少東西壓在一項從未有人驗證過的管控措施上。
四種處理方式——而接受需要簽署
降低、轉移、避免或接受——其中接受要經過相應層級的審批。正是那道審批,區分了接受一項風險與無視一項風險;沒有它,接受就只是預設發生的結果。
負責人與覆檢日期,然後進入監察
處理之後的再評估,若剩餘風險仍然過高則回到前面;隨後訂出風險負責人和覆檢日期,條目才進入監察。兩者缺一的條目,只在寫下它的那一天是準確的,此後便靜靜失效。
運作方式
把尺度和風險胃納寫下來
用具體的口徑界定可能性和影響的各個級別——金額、停機時間、傷害、監管後果——並訂明超過哪條界線的風險必須處理而不能接受。只留在政策文件裡的準則,會被憑記憶約略套用,兩位評估人由同樣的事實得出不同分數,正是這樣來的。
同實際做事的人一起識別
把識別做成一次有前線員工參與的集體活動,並輔以事故歷史和審計歷史。一個人在辦公桌前完成的識別,會遺漏只有實務人員才看得見的風險,而事後再仔細的評分,也補不回一項從未被寫下來的風險。
強制使用原因—事件—後果的格式
把每一條都改寫成「X 可能導致 Y,從而造成 Z」。這樣做之後大部分登記冊都會變短,因為若干條目其實是同一項風險由不同角度的描述——而留下來的那些,變得可以評估了。
先為固有風險評分,才把功勞記給管控措施
把兩個分數保持為兩個獨立的步驟。隨後分別評價管控措施的設計和運作有效性,因為一項設計精良卻無人執行的管控措施一文不值,而假定並非如此的登記冊,樂觀得令你看不出來。
訂定風險接受的審批層級
寫明在每個分數區間內誰可以接受風險,並要求把接受紀錄到具體的人名下。正是這一條規則,能防止登記冊塞滿因為無人有時間處理而被預設接受的風險。
給每條紀錄一位負責人和一個覆檢觸發條件
一位具名的風險負責人——而不是一個部門——以及條目上的覆檢日期,再加上事件觸發條件:一次事故、一次供應商變更、一套新系統、一項審計發現。只做年度覆檢的登記冊,描述的是去年。
應避免的錯誤
尺度未商定就開始評分
結果既無法排序亦無法比較,而對某個分數的第一次認真質疑,就會擊垮對整冊登記冊的信任。
把風險寫成名詞
「網絡」和「供應商失效」是類別,不是風險。它們無法評分、無法處理,亦無法歸屬負責人。
只評剩餘風險的分
登記冊看上去令人安心,卻說不出哪些管控措施是承托整體風險的——而這正是其中一項發生變化時最要緊的問題。
預設接受
無人處理、亦無人簽署的風險,是在無人作出決定的情況下被接受的。把接受做成一次審批。
建立你們自己的風險評估流程
把這個風險評估示例作為你們自己的圖表打開,寫入你們自己的尺度,並訂定風險接受的審批層級。
相關指南
常見問題
風險評估流程包含哪些步驟?
確定範圍與準則,識別風險,把每一項描述為原因、事件與後果,分析可能性與影響,把剩餘狀況與風險胃納相對照,選擇處理方式,並指定負責人和覆檢日期。ISO 31000 把識別、分析和評價歸入風險評估,處理則緊隨其後。正是這個次序令結果具備可比性:準則先於評分,描述先於分析,評價先於任何人提出管控措施。
固有風險與剩餘風險有甚麼分別?
固有風險是未把現有管控措施計算在內之前的風險敞口;剩餘風險是計算在內之後餘下的部分。兩者都評分,管控措施才看得見——一項固有風險高、剩餘風險低的風險,是被某樣具體的東西壓住的;如果那樣東西是由一個人執行的一道人手檢查,那麼最好在他離職之前就知道。只記錄剩餘分數的登記冊,回答不到哪些管控措施是承托整體風險的。
風險處理有哪四種方式?
降低(增加或加強管控措施)、轉移(保險、合約條款、外判)、避免(停止或改變該項活動),以及接受(明知而承擔)。接受是一個真實的選項,並且需要一位審批人:接受一項風險與無視一項風險的分別,在於有一位具備權限的具名人員,以及一份他作出該決定的紀錄。轉移是被高估得最厲害的一種——保險轉移的是財務後果,很少能轉移營運或聲譽上的後果。
風險應該多久覆檢一次?
按分數訂定節奏,再加上事件觸發條件。對分數較低的風險,每年一次是合理的基線,對接近風險胃納界線的風險則每季一次;但觸發條件更重要:一家新供應商、一次系統變更、一次事故、一項監管變動或一項審計發現,都應該把受影響的條目提早抽出來覆檢。只做既定時間表的覆檢,意味著登記冊在寫下的那一天是準確的,之後一整年都在偏離。